Domain php-gaestebuch.de kaufen?
Wir ziehen mit dem Projekt
php-gaestebuch.de um.
Sind Sie am Kauf der Domain
php-gaestebuch.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain php-gaestebuch.de kaufen?
Was ist eine Phishing-Nachricht?
Eine Phishing-Nachricht ist eine betrügerische E-Mail, SMS oder Nachricht, die vorgibt, von einer vertrauenswürdigen Quelle zu stammen, wie beispielsweise einer Bank oder einem Unternehmen. Das Ziel dieser Nachrichten ist es, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten zu stehlen, indem sie den Empfänger dazu verleiten, auf gefälschte Links zu klicken oder vertrauliche Informationen preiszugeben. Es ist wichtig, solche Nachrichten zu erkennen und nicht darauf zu reagieren, um Betrug zu vermeiden. **
Wie kann man einen PHP-Benutzer verifizieren?
Um einen PHP-Benutzer zu verifizieren, können verschiedene Methoden verwendet werden. Eine Möglichkeit besteht darin, die Benutzerdaten mit einer Datenbank abzugleichen, um sicherzustellen, dass der Benutzername und das Passwort korrekt sind. Eine andere Methode besteht darin, eine Authentifizierungsbibliothek oder ein Framework wie z.B. Laravel zu verwenden, das bereits Funktionen zur Benutzerverifizierung bereitstellt. Eine weitere Möglichkeit besteht darin, eine Token-basierte Authentifizierung zu implementieren, bei der dem Benutzer ein Token zugewiesen wird, das bei jeder Anfrage überprüft wird. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
VOLTCRAFT Ersatz-Elektrode PHP-410Die Ph-elektrode Php 410 Kann In Verbindung Mit Dem Ph-messgerät Ph-410 Verwendet Werden. Die Elektrode Verfügt Über Ein Pellon-diaphragma. Das Durchlässige Diaphragma Ermöglicht Schnelle Ansprechzeiten Und Stabile Messwerte In Sauberen Bis Leicht...113,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man in PHP einen SQL-Eintrag automatisch löschen?
Um einen SQL-Eintrag automatisch in PHP zu löschen, kannst du eine DELETE-Anweisung verwenden. Du musst die entsprechende Tabelle und die Bedingung angeben, die erfüllt sein muss, damit der Eintrag gelöscht wird. Du kannst diese DELETE-Anweisung in einer Funktion oder einem Skript ausführen, das zu einem bestimmten Zeitpunkt oder in regelmäßigen Abständen aufgerufen wird. **
-
Wie können sich Benutzer vor Phishing-Attacken und Identitätsdiebstahl schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen, besonders über E-Mails oder unbekannte Websites. 2. Verwenden Sie starke Passwörter und aktualisieren Sie diese regelmäßig. 3. Installieren Sie Antivirensoftware und halten Sie Ihr Betriebssystem und Programme auf dem neuesten Stand. **
-
Wie können Benutzer sich vor Phishing-Angriffen schützen? Welche Maßnahmen können Unternehmen ergreifen, um ihre Kunden vor Phishing zu schützen?
Benutzer sollten misstrauisch gegenüber unbekannten E-Mails und Links sein, ihre Passwörter regelmäßig ändern und eine Zwei-Faktor-Authentifizierung verwenden. Unternehmen sollten ihre Mitarbeiter regelmäßig schulen, Sicherheitsrichtlinien implementieren und Phishing-Tests durchführen, um die Sensibilisierung zu erhöhen und ihre Kunden vor Betrug zu schützen. Zudem können Unternehmen Anti-Phishing-Software einsetzen, um verdächtige E-Mails zu erkennen und zu blockieren. **
-
Wie kann man in PHP/HTML den eingeloggten Benutzer anzeigen?
Um den eingeloggten Benutzer in PHP/HTML anzuzeigen, musst du zuerst sicherstellen, dass der Benutzer eingeloggt ist und seine Informationen in einer Session-Variable gespeichert sind. Dann kannst du die Session-Variable verwenden, um den Benutzernamen oder andere Informationen auf der Webseite anzuzeigen. Zum Beispiel könntest du den Benutzernamen mit `echo $_SESSION['username'];` ausgeben. **

Wie können Benutzer sich vor Phishing-Angriffen schützen? Welche Maßnahmen sind effektiv, um Phishing-E-Mails zu erkennen und zu vermeiden?
Benutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails sind, keine persönlichen Informationen preisgeben und Links oder Anhänge in verdächtigen E-Mails nicht öffnen. Effektive Maßnahmen zur Erkennung von Phishing-E-Mails sind das Überprüfen der Absenderadresse, das Prüfen von Rechtschreib- und Grammatikfehlern sowie das Verwenden von Sicherheitssoftware, die Phishing-E-Mails erkennen kann. Es ist wichtig, regelmäßig Sicherheitsschulungen zu absolvieren, um über aktuelle Phishing-Taktiken informiert zu bleiben und sich vor potenziellen Bedrohungen zu schützen. **
Wie kann ich eine Nachricht mit PHP an die Datenbank senden?
Um eine Nachricht mit PHP an die Datenbank zu senden, musst du zuerst eine Verbindung zur Datenbank herstellen. Dies kannst du mit der Funktion "mysqli_connect()" tun, indem du die erforderlichen Verbindungsparameter wie Host, Benutzername, Passwort und Datenbankname angibst. Sobald die Verbindung hergestellt ist, kannst du die Funktion "mysqli_query()" verwenden, um eine SQL-Anweisung auszuführen und die Nachricht in die Datenbank einzufügen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
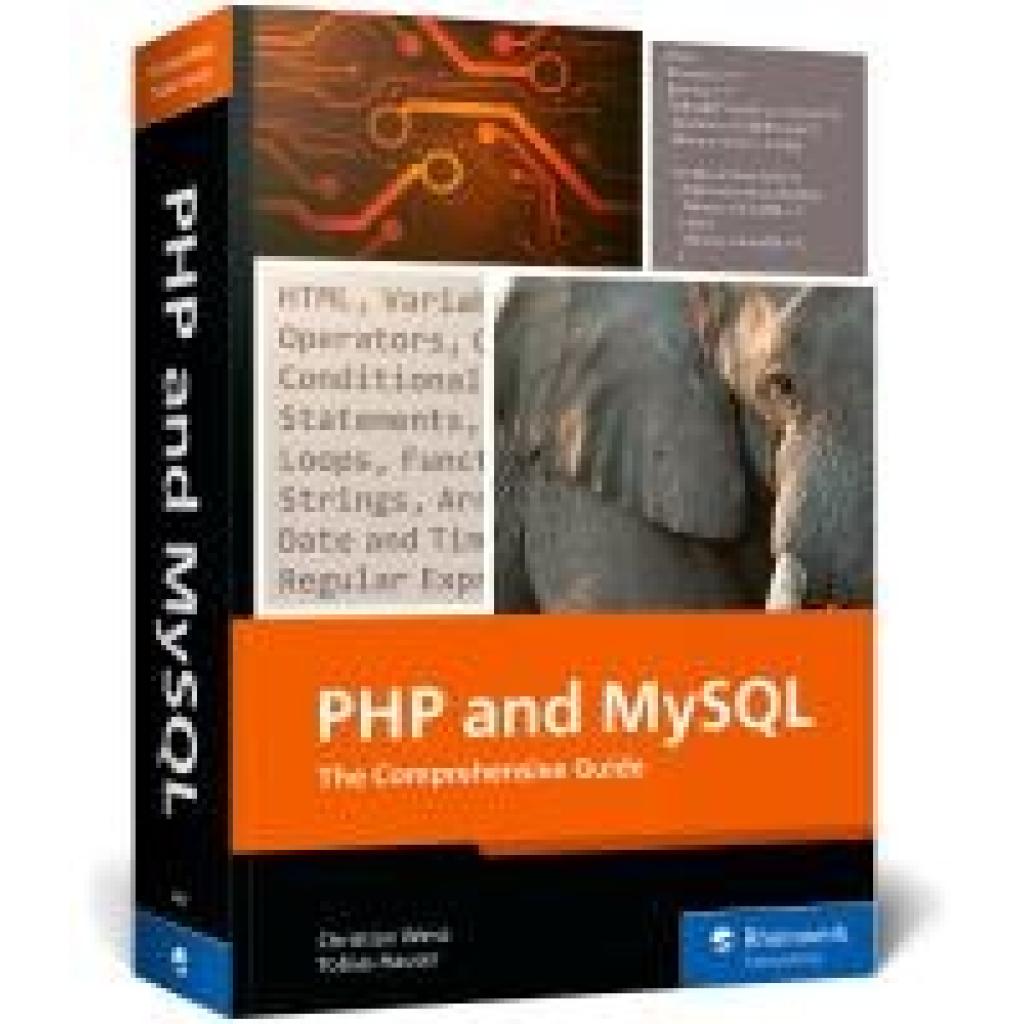
Wenz, Christian: PHP and MySQLPHP and MySQL , The Comprehensive Guide , Querlenker > Sportfederung , Erscheinungsjahr: 20250704, Autoren: Wenz, Christian~Hauser, Tobias, Seitenzahl/Blattzahl: 1081, Themenüberschrift: COMPUTERS / General, Keyword: MySQL; PHP; hypertext processor, Fachschema: EDV / Theorie / Allgemeines~Informatik~Programmiersprachen, Fachkategorie: Informationstechnik (IT), allgemeine Themen~Informatik, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 254, Breite: 178, Höhe: 49, Gewicht: 1732, Produktform: Klappenbroschur, Genre: Importe,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VOLTCRAFT Ersatz-Elektrode PHP-410Die Ph-elektrode Php 410 Kann In Verbindung Mit Dem Ph-messgerät Ph-410 Verwendet Werden. Die Elektrode Verfügt Über Ein Pellon-diaphragma. Das Durchlässige Diaphragma Ermöglicht Schnelle Ansprechzeiten Und Stabile Messwerte In Sauberen Bis Leicht...113,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Phishing-Nachricht?
Eine Phishing-Nachricht ist eine betrügerische E-Mail, SMS oder Nachricht, die vorgibt, von einer vertrauenswürdigen Quelle zu stammen, wie beispielsweise einer Bank oder einem Unternehmen. Das Ziel dieser Nachrichten ist es, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten zu stehlen, indem sie den Empfänger dazu verleiten, auf gefälschte Links zu klicken oder vertrauliche Informationen preiszugeben. Es ist wichtig, solche Nachrichten zu erkennen und nicht darauf zu reagieren, um Betrug zu vermeiden. **
-
Wie kann man einen PHP-Benutzer verifizieren?
Um einen PHP-Benutzer zu verifizieren, können verschiedene Methoden verwendet werden. Eine Möglichkeit besteht darin, die Benutzerdaten mit einer Datenbank abzugleichen, um sicherzustellen, dass der Benutzername und das Passwort korrekt sind. Eine andere Methode besteht darin, eine Authentifizierungsbibliothek oder ein Framework wie z.B. Laravel zu verwenden, das bereits Funktionen zur Benutzerverifizierung bereitstellt. Eine weitere Möglichkeit besteht darin, eine Token-basierte Authentifizierung zu implementieren, bei der dem Benutzer ein Token zugewiesen wird, das bei jeder Anfrage überprüft wird. **
-
Wie kann man in PHP einen SQL-Eintrag automatisch löschen?
Um einen SQL-Eintrag automatisch in PHP zu löschen, kannst du eine DELETE-Anweisung verwenden. Du musst die entsprechende Tabelle und die Bedingung angeben, die erfüllt sein muss, damit der Eintrag gelöscht wird. Du kannst diese DELETE-Anweisung in einer Funktion oder einem Skript ausführen, das zu einem bestimmten Zeitpunkt oder in regelmäßigen Abständen aufgerufen wird. **
-
Wie können sich Benutzer vor Phishing-Attacken und Identitätsdiebstahl schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen, besonders über E-Mails oder unbekannte Websites. 2. Verwenden Sie starke Passwörter und aktualisieren Sie diese regelmäßig. 3. Installieren Sie Antivirensoftware und halten Sie Ihr Betriebssystem und Programme auf dem neuesten Stand. **
Ähnliche Suchbegriffe für Phishing
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Benutzer sich vor Phishing-Angriffen schützen? Welche Maßnahmen können Unternehmen ergreifen, um ihre Kunden vor Phishing zu schützen?
Benutzer sollten misstrauisch gegenüber unbekannten E-Mails und Links sein, ihre Passwörter regelmäßig ändern und eine Zwei-Faktor-Authentifizierung verwenden. Unternehmen sollten ihre Mitarbeiter regelmäßig schulen, Sicherheitsrichtlinien implementieren und Phishing-Tests durchführen, um die Sensibilisierung zu erhöhen und ihre Kunden vor Betrug zu schützen. Zudem können Unternehmen Anti-Phishing-Software einsetzen, um verdächtige E-Mails zu erkennen und zu blockieren. **
-
Wie kann man in PHP/HTML den eingeloggten Benutzer anzeigen?
Um den eingeloggten Benutzer in PHP/HTML anzuzeigen, musst du zuerst sicherstellen, dass der Benutzer eingeloggt ist und seine Informationen in einer Session-Variable gespeichert sind. Dann kannst du die Session-Variable verwenden, um den Benutzernamen oder andere Informationen auf der Webseite anzuzeigen. Zum Beispiel könntest du den Benutzernamen mit `echo $_SESSION['username'];` ausgeben. **
-
Wie können Benutzer sich vor Phishing-Angriffen schützen? Welche Maßnahmen sind effektiv, um Phishing-E-Mails zu erkennen und zu vermeiden?
Benutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails sind, keine persönlichen Informationen preisgeben und Links oder Anhänge in verdächtigen E-Mails nicht öffnen. Effektive Maßnahmen zur Erkennung von Phishing-E-Mails sind das Überprüfen der Absenderadresse, das Prüfen von Rechtschreib- und Grammatikfehlern sowie das Verwenden von Sicherheitssoftware, die Phishing-E-Mails erkennen kann. Es ist wichtig, regelmäßig Sicherheitsschulungen zu absolvieren, um über aktuelle Phishing-Taktiken informiert zu bleiben und sich vor potenziellen Bedrohungen zu schützen. **
-
Wie kann ich eine Nachricht mit PHP an die Datenbank senden?
Um eine Nachricht mit PHP an die Datenbank zu senden, musst du zuerst eine Verbindung zur Datenbank herstellen. Dies kannst du mit der Funktion "mysqli_connect()" tun, indem du die erforderlichen Verbindungsparameter wie Host, Benutzername, Passwort und Datenbankname angibst. Sobald die Verbindung hergestellt ist, kannst du die Funktion "mysqli_query()" verwenden, um eine SQL-Anweisung auszuführen und die Nachricht in die Datenbank einzufügen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.